ARTEX と A2B 攻撃の入口を点検
2026.10 追加ARTEX(日本企業 約 20 社への攻撃で使用・GMO イエラエ 10 月 19 日発表)と A2B 攻撃(NICT 10 月 13 日 注意喚起)が突く入口 ― WAF・フォームのボット避け・権限の穴・ログインなしで中身が返る API ― を点検します。スポット診断・エキスパートプラン。
点検できるプランを見るその公開、あと1分だけ待ってください。Claude Code・Cursor・Lovable などの Vibe Coding や、ノーコードで作ったサイトには、作った本人にも見えない脆弱性が残ります。URL を貼るだけで、6つの入口をまとめて点検します。
自分で作ったサイトは、見た目は完成していても、XSS・SSLの設定ミス・フォームの欠陥が残りがちです。何も起きていないのは、まだ誰にも見つかっていないだけです。
難しい設定はいりません。URL を貼るだけで、Vibe Coding・ノーコードのサイトで特に問題になりやすい6項目を自動でチェックし、スコアと直し方まで出します。
下は自社サイト ecmonster.jp を実際にスキャンした結果です。同じ問題が、プランによってここまで見え方が違います。
content-security-policy を追加します。* を避ける)。
専門家に外注すると ¥100,000〜のところ、納品前の徹底チェックは ¥29,800 の一回払いです。
国の SCS評価制度(★3)は、2027 年 3 月ごろに運用が始まる予定です。それを待たずに、いま取引先へ示せる認定があります。日本イーコマース学会(JASEC)の「JASECウェブセキュリティ対策認定制度(J-WSC)」です。基準は全 38 の要求事項。★3 と同じ 26 の要求事項に、ハッキングの手口を止める Web の守り 12 を加えた、★3 と同等以上の内容です。VibeGuard が 3 か月でセキュリティ管理の仕組みを整え、社内の運用まで指導し、JASEC Webセキュリティ評価士の確認と、サイトを外から実際に攻めて確かめる診断を経て、認定まで進めます。
グループ13社・利用者10,000名の健康情報を扱うシステムを開発してきたチームです。暗号化・多要素認証・監査ログまで求められる現場で作ってきた経験から、VibeGuard の診断項目を設計しました。診断結果の見本として、自社サイト(ecmonster.jp)を同じ物差しで測った結果をそのまま公開しています。
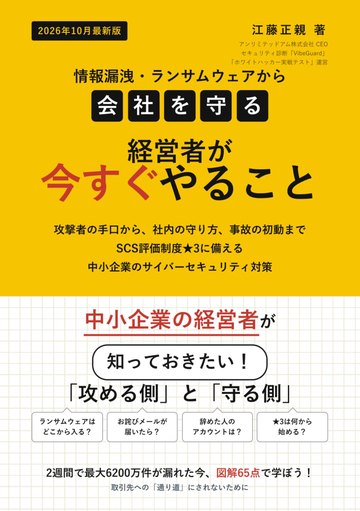 セキュリティ関連本を出版しています情報漏洩・ランサムウェアから会社を守る 経営者が今すぐやることSCS評価制度の星3に備える 中小企業のサイバーセキュリティ対策Amazonで見る →
はい。WordPress や手書きの HTML など、あらゆる Web サイトを診断できます。Vibe Coding・ノーコードで作ったサイトはリスクが高い傾向がありますが、すべてのサイト運営者におすすめします。
不要です。URL を入力するだけで自動診断します。レポートも専門用語なしで読めるように作っています。
ほとんどかかりません。一般的な Web クローラーと同じ程度のアクセスだけを行い、本番サイトに影響が出ないように設計しています。
はい。有料プランもいつでも解約できます。解約はマイページから1クリックで完了します。
J-WSC は日本イーコマース学会(JASEC)の認定で、いまから取れます。SCS評価制度は国の制度で、運用開始は 2027 年 3 月ごろの予定です(2026 年 10 月 15 日時点)。J-WSC の基準は ★3 と同じ 26 の要求事項を含み、さらに Web サイトの守り 12 の要求事項を加えています。★3 は書類で確かめる制度ですが、J-WSC は評価士がサイトを外から実際に診断して確かめます。★3 に登録するときも、整えた書類と記録をそのまま使えます。★3 の登録には、国に登録された専門家の確認と、IPA への登録料 1 万円(税込・1 年分)が別にかかります。
どこが危ないかが、今日のうちに分かります。無料、1分、6項目。
1分の自動診断で分かるのは、外から見える 6 項目です。顧客情報や決済を預かる本番の Web サービス・SaaS なら、ホワイトハッカーが実際に攻めて、11 の脆弱性を全部診る「ホワイトハッカー実戦テスト」をご用意しています。